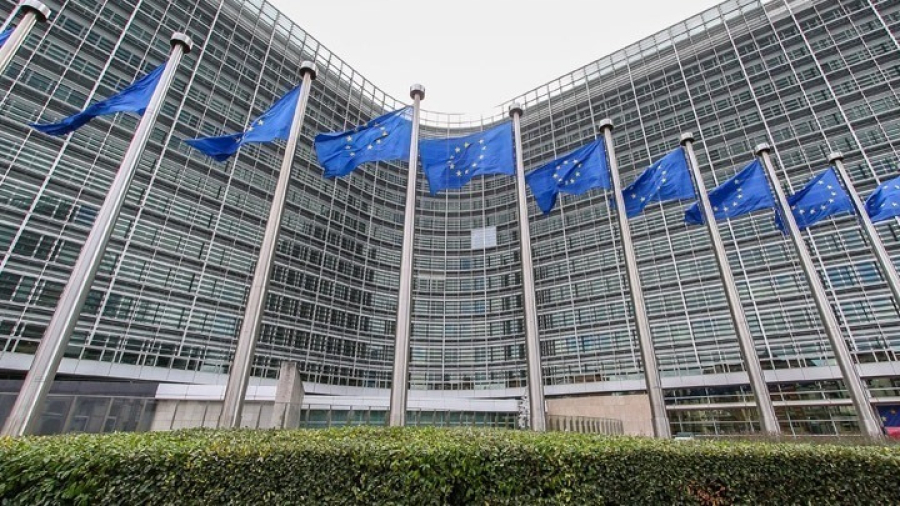

Στη δημοσιοποίηση πληροφοριών για τη μεγάλης έκτασης κυβερνοεπίθεση που δέχθηκαν τα πληροφοριακά συστήματα της Ευρωπαϊκής Επιτροπής προχώρησε το Politico, επισημαίνοντας ότι οι συνέπειες του περιστατικού δεν έχουν ακόμη αποσαφηνιστεί πλήρως. Η επίθεση ενδέχεται να έχει θέσει σε κίνδυνο μεγάλο όγκο προσωπικών δεδομένων, ενώ έχει προκαλέσει σημαντικές δυσλειτουργίες σε υπηρεσίες που σχετίζονται με τη μισθοδοσία, τις άδειες και τις διοικητικές διαδικασίες των εργαζομένων. Το ζήτημα απασχόλησε, μάλιστα, τους ανώτατους αξιωματούχους της Επιτροπής κατά την εβδομαδιαία συνεδρίασή τους την Τετάρτη.
«Η Επιτροπή εκτιμά ότι έχει περιορίσει το μεγαλύτερο μέρος της επίθεσης, ωστόσο η πλήρης έκταση των ζημιών παραμένει ασαφής», ανέφερε Ευρωπαίος αξιωματούχος στο Playbook. Όπως πρόσθεσε, ορισμένα συστήματα ενδέχεται να αποκαθίστανται σταδιακά, ωστόσο η πλήρης ενημέρωση για τις επιπτώσεις της επίθεσης καθυστερεί.
Σύμφωνα με το δημοσίευμα, η αρμόδια υπηρεσία κυβερνοασφάλειας των ευρωπαϊκών θεσμών, CERT-EU, διαπίστωσε νωρίτερα μέσα στον μήνα ότι χάκερ από το εξωτερικό αξιοποίησαν το ARTEX, ένα δημόσια διαθέσιμο εργαλείο τεχνητής νοημοσύνης, το οποίο έχει σχεδιαστεί για τον εντοπισμό κενών ασφαλείας σε πληροφοριακά συστήματα.
Στο πλαίσιο των προληπτικών ενεργειών που ακολούθησαν, αρκετές εφαρμογές τέθηκαν προσωρινά εκτός λειτουργίας. Εκπρόσωπος της Ευρωπαϊκής Επιτροπής, ο Τόμας Ρενιέ, επιβεβαίωσε στο Playbook ότι ελήφθησαν τα απαραίτητα μέτρα για την αντιμετώπιση της εκστρατείας κυβερνοεπιθέσεων που εντοπίστηκε. Όπως διευκρίνισε, στο στόχαστρο βρέθηκαν συγκεκριμένα συστήματα και οι αρμόδιες υπηρεσίες ενημέρωσαν τους χρήστες που επηρεάστηκαν, σύμφωνα με τις καθιερωμένες διαδικασίες.
Η διακοπή λειτουργίας των υπηρεσιών διαρκεί ήδη περισσότερες από δέκα ημέρες, επηρεάζοντας δύο βασικές ψηφιακές πλατφόρμες της Επιτροπής. Πρόκειται για το Sysper, το σύστημα διαχείρισης ανθρώπινου δυναμικού μέσω του οποίου οι υπάλληλοι έχουν πρόσβαση στα εκκαθαριστικά μισθοδοσίας, υποβάλλουν αιτήματα αδειών και καταχωρίζουν τις ώρες εργασίας τους, καθώς και το MyPMO, το οποίο χρησιμοποιείται για τη διαχείριση και την αποζημίωση ιατρικών δαπανών.
Παρότι οι δύο πλατφόρμες επανήλθαν σε λειτουργία νωρίτερα μέσα στην εβδομάδα, το Sysper παρουσίασε εκ νέου προσωρινή διακοπή την Τετάρτη, γεγονός που καταδεικνύει ότι η αποκατάσταση των συστημάτων εξακολουθεί να αντιμετωπίζει δυσκολίες.
Το Politico αναφέρει επίσης ότι, σύμφωνα με εσωτερικό ηλεκτρονικό μήνυμα που περιήλθε στην κατοχή του, η Ευρωπαϊκή Επιτροπή συγκάλεσε νωρίτερα μέσα στον μήνα έκτακτη συνεδρίαση του ανώτατου εσωτερικού οργάνου διαχείρισης κρίσεων, του Συμβουλίου Εταιρικής Διαχείρισης (Corporate Management Board). Αντικείμενο της συνάντησης ήταν τα συνεχιζόμενα περιστατικά κυβερνοεπιθέσεων, ενώ η αρμόδια υπηρεσία ψηφιακών υπηρεσιών έδωσε εντολή για ενίσχυση και εντατικοποίηση των ελέγχων ασφαλείας.
Παράλληλα, η επίτροπος Τεχνολογίας, Χένα Βιρκούνεν, ενημέρωσε τα υπόλοιπα μέλη του Σώματος των Επιτρόπων κατά τη συνεδρίαση της Τετάρτης, παρουσιάζοντας τα άμεσα μέτρα που έχουν δρομολογηθεί για τη διαχείριση της κρίσης.
Το περιστατικό στην Ευρωπαϊκή Επιτροπή εντάσσεται σε ένα ευρύτερο κύμα κυβερνοεπιθέσεων που έχουν πλήξει το τελευταίο διάστημα μεγάλους διεθνείς οργανισμούς και επιχειρήσεις. Ανάλογα προβλήματα έχουν καταγραφεί στη Microsoft, σε μεγάλες αμερικανικές τράπεζες και στην Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ (NSA), ενώ στο στόχαστρο κυβερνοεγκληματιών έχουν βρεθεί και δημοφιλείς διαδικτυακές πλατφόρμες και ιστοσελίδες, μεταξύ των οποίων εκείνες της Air France, του BBC και του Zoom.