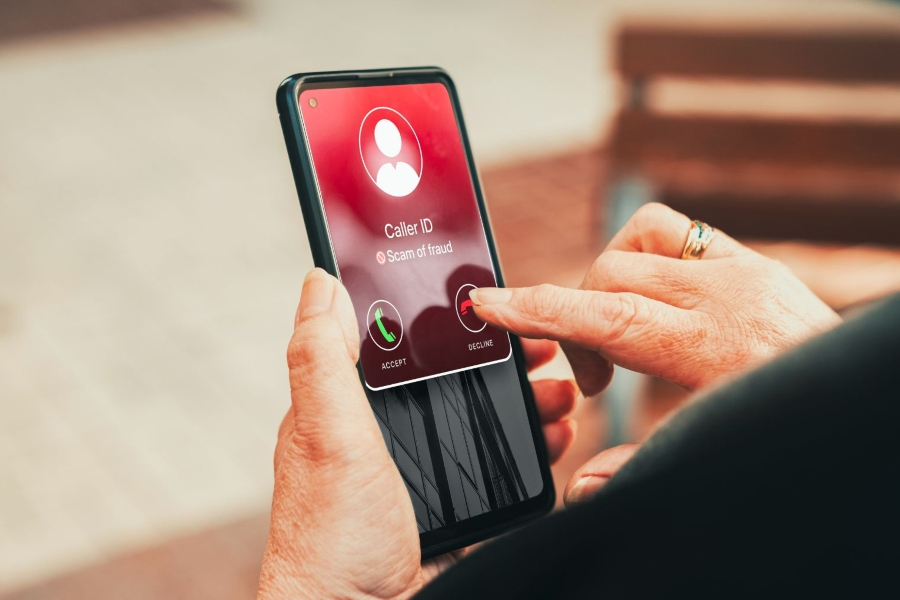
Ένα τηλεφώνημα από συγγενικό πρόσωπο που ζητά επειγόντως χρήματα, ένα email που μοιάζει να προέρχεται από την τράπεζα ή ένα βίντεο στο οποίο γνωστό πρόσωπο προωθεί μια επενδυτική ευκαιρία. Μέχρι πρόσφατα, ορισμένα χαρακτηριστικά θα μπορούσαν να προδώσουν την απάτη. Σήμερα, όμως, η τεχνητή νοημοσύνη επιτρέπει τη δημιουργία τόσο πειστικού περιεχομένου, ώστε ακόμη και έμπειροι χρήστες μπορεί να δυσκολευτούν να διακρίνουν το αυθεντικό από το κατασκευασμένο.
Η ανησυχία αποτυπώνεται και στα τελευταία ευρωπαϊκά δεδομένα. Σύμφωνα με Ευρωβαρόμετρο που δημοσίευσε η Ευρωπαϊκή Επιτροπή στις 30 Σεπτεμβρίου 2026, το 74% των εργαζομένων στην ΕΕ δήλωσε ότι είχε αντιμετωπίσει ύποπτα emails, μηνύματα ή συνδέσμους στην εργασία του, ενώ μόλις το 48% εκτιμά ότι μπορεί να αναγνωρίσει ένα παραποιημένο βίντεο που έχει δημιουργηθεί με χρήση τεχνητής νοημοσύνης (ΑΙ). Μάλιστα, το 15% ανέφερε περιστατικά απάτης με περιεχόμενο παραγόμενο από τεχνητή νοημοσύνη.
Τα ευρήματα αποκτούν ιδιαίτερη σημασία τον Οκτώβριο, μήνα κατά τον οποίο πραγματοποιείται ο Ευρωπαϊκός Μήνας Κυβερνοασφάλειας, αναδεικνύοντας την ανάγκη προστασίας τόσο των επιχειρήσεων όσο και των πολιτών.
Το phishing αποτελεί εδώ και χρόνια μία από τις συνηθέστερες μεθόδους κυβερνοεγκλήματος. Ωστόσο, η αξιοποίηση εργαλείων παραγωγικής τεχνητής νοημοσύνης αλλάζει την κλίμακα και την ποιότητα των επιθέσεων. Οι δράστες μπορούν πλέον να συντάσσουν μηνύματα με φυσική γλώσσα, να προσαρμόζουν το ύφος τους και να μιμούνται την επικοινωνία γνωστών οργανισμών.
Σύμφωνα με την έκθεση ENISA Threat Landscape 2025, το phishing αποτέλεσε περίπου το 60% των αναγνωρισμένων αρχικών μεθόδων πρόσβασης σε συστήματα που εξετάστηκαν. Παράλληλα, η Europol προειδοποιεί ότι η παραγωγική τεχνητή νοημοσύνη χρησιμοποιείται για τη δημιουργία εξατομικευμένων μηνυμάτων, αξιοποιώντας προσωπικές πληροφορίες και το γλωσσικό ή πολιτισμικό πλαίσιο των υποψήφιων θυμάτων.
Έτσι, ένα SMS που εμφανίζεται σε ένα smartphone μπορεί να παρουσιάζεται ως ειδοποίηση παράδοσης δέματος, ενώ ένα email που ανοίγει ο χρήστης στο laptop του μπορεί να ζητά επιβεβαίωση τραπεζικών στοιχείων. Η απουσία ορθογραφικών λαθών ή η επαγγελματική εμφάνιση δεν αποτελούν πλέον αξιόπιστες ενδείξεις γνησιότητας.
Ακόμη πιο σύνθετη γίνεται η εξαπάτηση με τη χρήση deepfakes, δηλαδή συνθετικών ή παραποιημένων βίντεο και ηχητικών αποσπασμάτων που παρουσιάζουν ανθρώπους να λένε ή να κάνουν πράγματα που δεν συνέβησαν ποτέ.
Η τεχνολογία κλωνοποίησης φωνής μπορεί να χρησιμοποιηθεί για την αναπαραγωγή της φωνής ενός συγγενή ή συνεργάτη, δημιουργώντας ένα ψευδές αίσθημα εμπιστοσύνης. Αντίστοιχα, παραποιημένα βίντεο μπορούν να αξιοποιηθούν για την προώθηση ψεύτικων επενδύσεων ή την πλαστοπροσωπία δημόσιων προσώπων.
Η απειλή μπορεί να φτάσει στον χρήστη μέσω βιντεοκλήσεων, κοινωνικών δικτύων ή εφαρμογών που χρησιμοποιεί καθημερινά από το κινητό ή το tablet του. Το πιο επικίνδυνο χαρακτηριστικό αυτών των επιθέσεων δεν είναι απαραίτητα η τεχνολογική τους πολυπλοκότητα, αλλά η δυνατότητα να προκαλούν φόβο, εμπιστοσύνη ή αίσθημα επείγοντος.
Η αξιοποίηση της τεχνητής νοημοσύνης επεκτείνεται και στο ηλεκτρονικό εμπόριο. Ψεύτικα ηλεκτρονικά καταστήματα, παραπλανητικές διαφημίσεις και ιστοσελίδες που υπόσχονται γρήγορα οικονομικά κέρδη μπορούν να συνδυάζονται με καλοσχεδιασμένο περιεχόμενο, δημιουργώντας μια φαινομενικά αξιόπιστη ψηφιακή παρουσία.
Η οικονομική διάσταση είναι σημαντική. Στην έκθεση ENISA Threat Landscape 2026, που δημοσιεύθηκε τον Σεπτέμβριο, αναφέρεται ότι οι διαδικτυακές επενδυτικές απάτες εκτιμάται πως κόστισαν περίπου 4 δισ. ευρώ στον Ευρωπαϊκό Οικονομικό Χώρο το 2024, σύμφωνα με στοιχεία που επικαλείται ο οργανισμός από την Ευρωπαϊκή Αρχή Τραπεζών.
Είτε η περιήγηση πραγματοποιείται από υπολογιστή είτε από φορητή συσκευή, η προσοχή πρέπει να στρέφεται στην ταυτότητα του πωλητή, στην πραγματική διεύθυνση της ιστοσελίδας και σε ασυνήθιστα αιτήματα πληρωμής. Μια ελκυστική προσφορά δεν συνιστά από μόνη της απάτη, αλλά όταν συνδυάζεται με υπερβολική πίεση για άμεση αγορά, απαιτείται πρόσθετη επαλήθευση.
Απέναντι στις νέες απειλές, η προστασία δεν περιορίζεται στην εγκατάσταση ενός προγράμματος ασφαλείας. Η τακτική ενημέρωση των συσκευών, οι ισχυροί και μοναδικοί κωδικοί, η ενεργοποίηση πολυπαραγοντικής ταυτοποίησης και τα αξιόπιστα προγράμματα antivirus αποτελούν σημαντικά μέτρα ψηφιακής ασφάλειας.
Εξίσου χρήσιμη είναι η ενημέρωση του λογισμικού των routers, καθώς και η διατήρηση αντιγράφων ασφαλείας σε εξωτερικούς δίσκους SSD ή κατάλληλα προστατευμένα USB sticks. Τα αντίγραφα ασφαλείας συμβάλλουν κυρίως στην ανάκτηση δεδομένων μετά από τεχνικά περιστατικά και όχι στην αποτροπή μιας οικονομικής απάτης.
Η σημαντικότερη άμυνα, ωστόσο, παραμένει η ανεξάρτητη επιβεβαίωση. Ένα ύποπτο αίτημα πρέπει να επαληθεύεται μέσω επίσημου καναλιού επικοινωνίας, χωρίς να χρησιμοποιούνται οι σύνδεσμοι ή οι αριθμοί τηλεφώνου που περιλαμβάνονται στο ίδιο το μήνυμα. Σε περίπτωση αποκάλυψης τραπεζικών στοιχείων, απαιτείται άμεση επικοινωνία με την τράπεζα.
Καθώς η τεχνητή νοημοσύνη καθιστά την ψηφιακή εξαπάτηση πιο εύκολη στην παραγωγή και πιο δύσκολη στην αναγνώριση, η εμπιστοσύνη δεν μπορεί πλέον να βασίζεται αποκλειστικά σε όσα βλέπουμε ή ακούμε. Η επαλήθευση της πληροφορίας, πριν από οποιαδήποτε οικονομική συναλλαγή ή κοινοποίηση προσωπικών δεδομένων, αναδεικνύεται σε βασική προϋπόθεση ψηφιακής ασφάλειας.